近期网络安全研究披露多起升级版钓鱼网站诈骗手法——“同形异字攻击(Homoglyph Attack / IDN 同形异义字欺诈)”。黑客利用外观与英文字母几乎一模一样的异国文字(例如用西里尔字母“
с”冒充英文字母“c”,将假网址伪装成 miсrosoft.com 或 аmazon.com),在手机小屏幕或快速点击时,肉眼几乎无法分辨真伪。为协助大家在点击陌生链接前一眼识破这类伪装,本站即日起在“查网址(/cn/check)”正式加入同形异字攻击自动侦测与“大便盖章”强烈视觉警示机制!
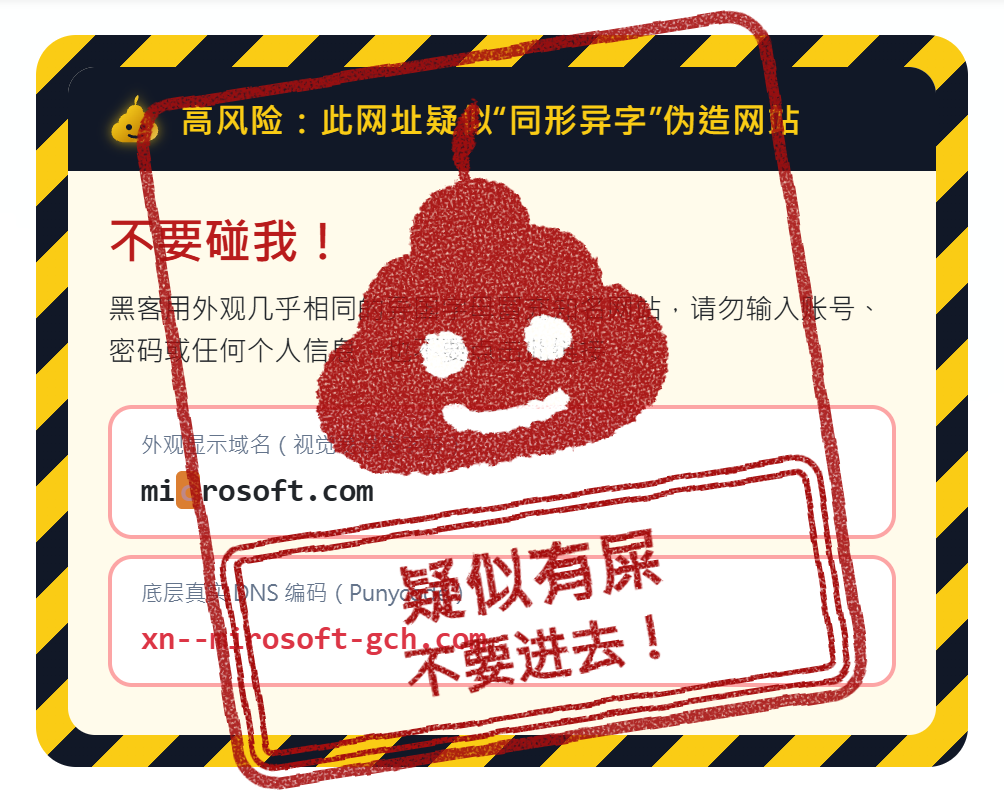
- 跨语系混淆字符自动拦截:系统会自动拆解目标网址与跳转链,针对西里尔(Cyrillic)、希腊(Greek)、亚美尼亚(Armenian)等易混淆异国字母,以及单一域名标签内混用拉丁字母与非 ASCII 字符的伪装手法进行实时检核。
- 醒目大便标志与黄黑封锁线强烈警告:一旦确认命中同形异字高风险特征,检测结果顶部将直接切换为动态黄黑封锁线警告卡,搭配“不要碰我!”醒目提示,并盖上“疑似有屎・不要进去!”红色大便印章,第一时间提醒您切勿受骗。
- 伪装字符标红闪烁与真实 DNS 编码对照:在警告卡内直接并排比对“外观显示域名”与“底层真实 DNS 编码(
xn--Punycode)”,并将夹藏其中的可疑异国字符单独标红闪烁,让伪造字母无所遁形。 - 自动收起目标网页预览,防范视觉误导:命中同形异字警告时,系统会主动隐藏目标网页的 OpenGraph 图文预览卡,避免钓鱼网站利用盗用的官方图片与标题降低您的戒心。
二、 防范同形异字钓鱼链接的实用建议
- 收到短信、电子邮件或社交消息中的陌生链接(尤其是要求登录账号、输入密码、领取包裹或绑定信用卡的网址)时,请勿直接点击。
- 先复制链接粘贴至本站 查网址(/cn/check) 进行免跳转安全查验;若看到“大便印章”与黄黑封锁线警告,请立即关闭并切勿输入任何个人信息。
欢迎立即前往 查网址 体验升级后的安全检核功能!我们将持续强化链接安全防护,陪伴大家远离钓鱼与诈骗威胁。