Sicherheitsforscher warnen aktuell verstärkt vor einer besonders heimtückischen Phishing-Methode: dem „Homoglyphen-Angriff“ (Homoglyph Attack / IDN-Homograph-Angriff). Dabei ersetzen Betrüger einzelne lateinische Buchstaben einer Domain durch täuschend echt aussehende Zeichen anderer Schriftsysteme (z. B. ein kyrillisches „
с“ statt eines lateinischen „c“ in miсrosoft.com oder аmazon.com). Mit bloßem Auge ist die Fälschung auf dem Smartphone kaum zu erkennen.Damit Sie solche Fallen sofort entlarven können, verfügt unsere URL-Prüfung (/de/check) ab sofort über eine automatische Homoglyphen-Erkennung samt unübersehbarem „Kacke-Verdacht“-Warnstempel!
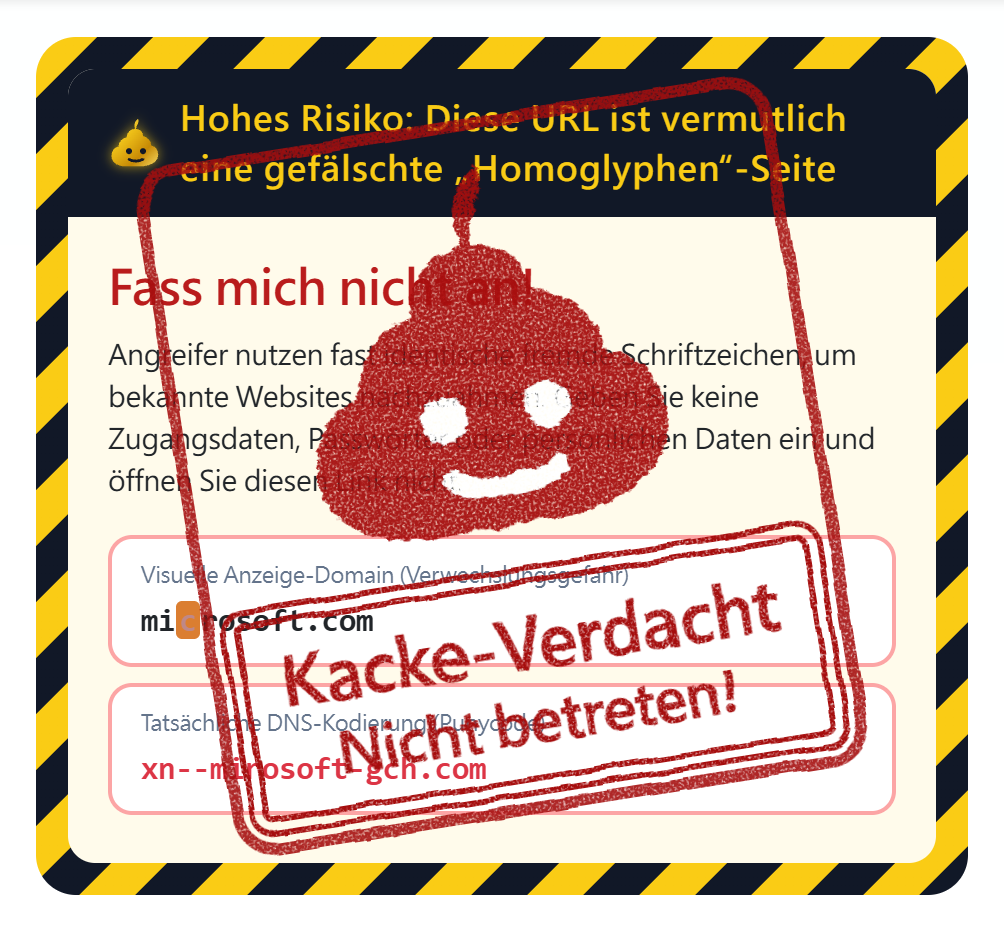
- Automatische Erkennung fremder Schriftsysteme: Prüft Ziel-URLs und Weiterleitungsketten auf kyrillische, griechische oder armenische Zeichen sowie auf gemischte lateinische und Nicht-ASCII-Zeichen.
- Gelb-schwarzes Absperrband & markanter Warnstempel: Bei einem Treffer erscheint ganz oben eine Warnkarte mit dem Hinweis „Fass mich nicht an!“ und dem roten Stempel „Kacke-Verdacht · Nicht betreten!“.
- Blinkende Markierung gefälschter Buchstaben & Punycode-Abgleich: Stellt die „Angezeigte Domain“ direkt der „Echten DNS-Kodierung (
xn--Punycode)“ gegenüber und hebt eingeschleuste Zeichen rot blinkend hervor. - Automatisches Ausblenden der OpenGraph-Vorschau: Verhindert, dass Phishing-Seiten gestohlene Markenlogos oder Titel zur Täuschung einblenden.
2. Tipps zum Schutz vor Phishing-Links
- Öffnen Sie verdächtige Links aus SMS, E-Mails oder Chats niemals direkt, besonders wenn Login- oder Zahlungsdaten abgefragt werden.
- Prüfen Sie den Link zuvor gefahrlos über die URL-Prüfung (/de/check).
Testen Sie die erweiterte Sicherheitsprüfung jetzt unter URL-Prüfung!