최근 보안 업계에서 한층 교묘해진 피싱 수법인 ‘동형이자 공격(Homoglyph Attack / IDN 동형이의어 위장)’에 대한 각별한 주의를 당부하고 있습니다. 해커들은 영문 알파벳과 모양이 거의 똑같은 외국 문자(예: 키릴 문자 ‘
с’로 영문 ‘c’를 위장하여 miсrosoft.com이나 аmazon.com처럼 보이게 만듦)를 사용하기 때문에 스마트폰 화면에서는 육안으로 구별하기가 매우 어렵습니다.의심스러운 링크를 클릭하기 전에 이러한 위장을 한눈에 알아볼 수 있도록, 오늘부터 ‘URL 검사(/ko/check)’에 동형이자 공격 자동 탐지 및 ‘똥 도장’ 강력 시각 경고 기능을 정식 도입했습니다!
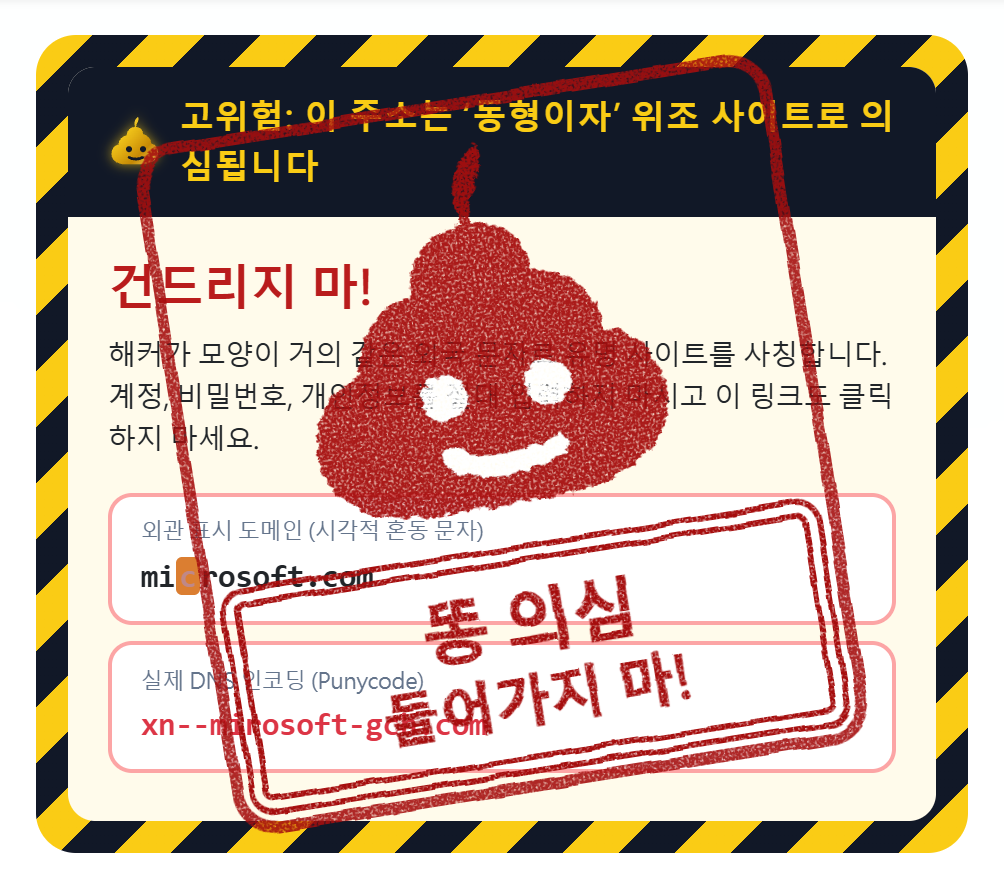
- 다국어 유사 문자 자동 차단: 대상 URL과 리다이렉트 경로를 분석하여 키릴(Cyrillic), 그리스(Greek), 아르메니아(Armenian) 문자 등 혼동하기 쉬운 문자와 라틴 문자·비 ASCII 문자가 혼합된 위장 도메인을 실시간으로 잡아냅니다.
- 강렬한 ‘똥 도장’과 차단선 경고 카드: 동형이자 고위험 징후가 확인되면 결과 상단에 움직이는 노란색·검은색 차단선 경고 카드와 ‘건드리지 마!’ 문구를 띄우고, ‘똥 의심 · 들어가지 마!’ 빨간색 똥 도장을 찍어 직관적으로 위험을 알립니다.
- 위장 글자 빨간색 깜빡임 표시 및 실제 DNS 코드 비교: ‘외관 표시 도메인’과 ‘실제 DNS 인코딩(
xn--Punycode)’을 나란히 비교해 주고, 숨어 있는 가짜 문자를 빨간색으로 깜빡이게 표시합니다. - 대상 웹페이지 미리보기 자동 숨김: 피싱 사이트가 도용한 공식 이미지나 제목으로 사용자를 속이지 못하도록 OpenGraph 미리보기 카드를 자동으로 숨깁니다.
2. 동형이자 피싱 링크 예방 수칙
- 문자 메시지, 이메일, 메신저로 받은 낯선 링크(특히 로그인, 비밀번호 입력, 택배 조회, 결제 수단 등록을 요구하는 주소)는 바로 누르지 마세요.
- 먼저 링크를 복사해 URL 검사(/ko/check)에서 안전하게 확인하시고, ‘똥 도장’ 경고가 나타나면 즉시 창을 닫고 어떠한 개인정보도 입력하지 마세요.
지금 바로 URL 검사에서 한층 강력해진 보안 점검 기능을 이용해 보세요!