Recientemente, expertos en ciberseguridad han alertado sobre una técnica avanzada de suplantación conocida como «Ataque de Homoglifos» (Homoglyph Attack / IDN Homograph Attack). Los atacantes utilizan letras de otros alfabetos que son visualmente idénticas a las letras latinas (por ejemplo, sustituir la «
c» latina por la «с» cirílica para falsificar miсrosoft.com o аmazon.com), lo que hace casi imposible distinguirlas a simple vista en la pantalla del móvil.Para ayudarle a detectar este engaño antes de abrir un enlace desconocido, nuestra herramienta Inspección de URL (/es/check) incorpora desde hoy detección automática de ataques de homoglifos junto con un contundente sello de advertencia visual.
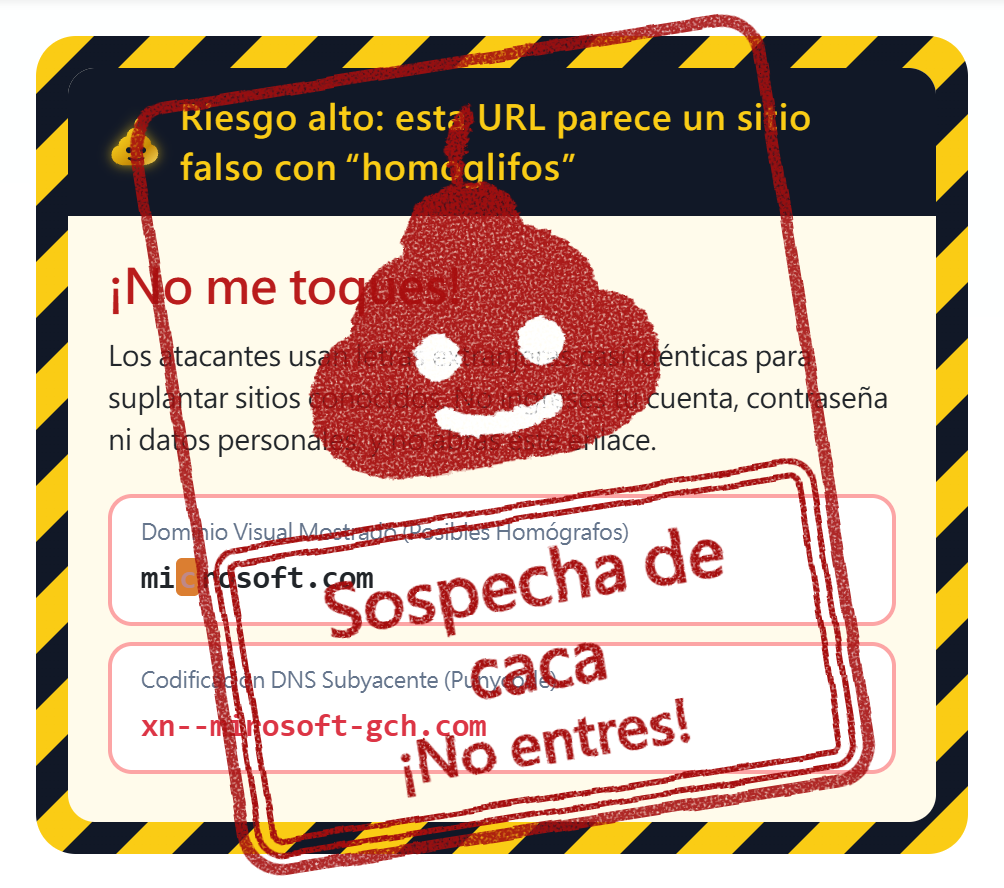
- Detección automática de alfabetos confusos: Analiza la URL final y toda la cadena de redirección en busca de caracteres cirílicos, griegos o armenios, así como mezclas de letras latinas con caracteres no ASCII.
- Alerta visual con cinta de bloqueo y sello de caca: Al detectar una suplantación, la parte superior muestra un marco amarillo y negro con el aviso «¡No me toques!» y un sello rojo central que dice «Sospecha de caca · ¡No entres!».
- Resaltado parpadeante del carácter falso y código Punycode: Compara lado a lado el «Dominio mostrado» y la «Codificación DNS real (
xn--Punycode)», marcando en rojo parpadeante las letras intrusas. - Ocultación automática de la vista previa OpenGraph: Evita que el sitio fraudulento utilice logotipos o títulos robados para engañarle.
2. Recomendaciones prácticas de seguridad
- No abra directamente enlaces recibidos por SMS, correo o redes sociales que soliciten iniciar sesión o introducir contraseñas.
- Copie primero el enlace y verifíquelo sin riesgo en Inspección de URL (/es/check).
¡Pruebe ya la protección mejorada en Inspección de URL!