近期資安研究揭露多起升級版釣魚網站詐騙手法——「同形異字攻擊(Homoglyph Attack / IDN 同形異義字欺詐)」。駭客利用外觀與英文字母幾乎一模一樣的異國文字(例如以西里爾字母「
с」冒充英文字母「c」,將假網址偽裝成 miсrosoft.com 或 аmazon.com),在手機小螢幕或快速點擊時,肉眼幾乎無法分辨真偽。為協助大家在點擊陌生連結前一眼識破這類偽裝,本站即日起於「查網址(/tw/check)」正式加入同形異字攻擊自動偵測與「大便蓋章」強烈視覺警示機制!
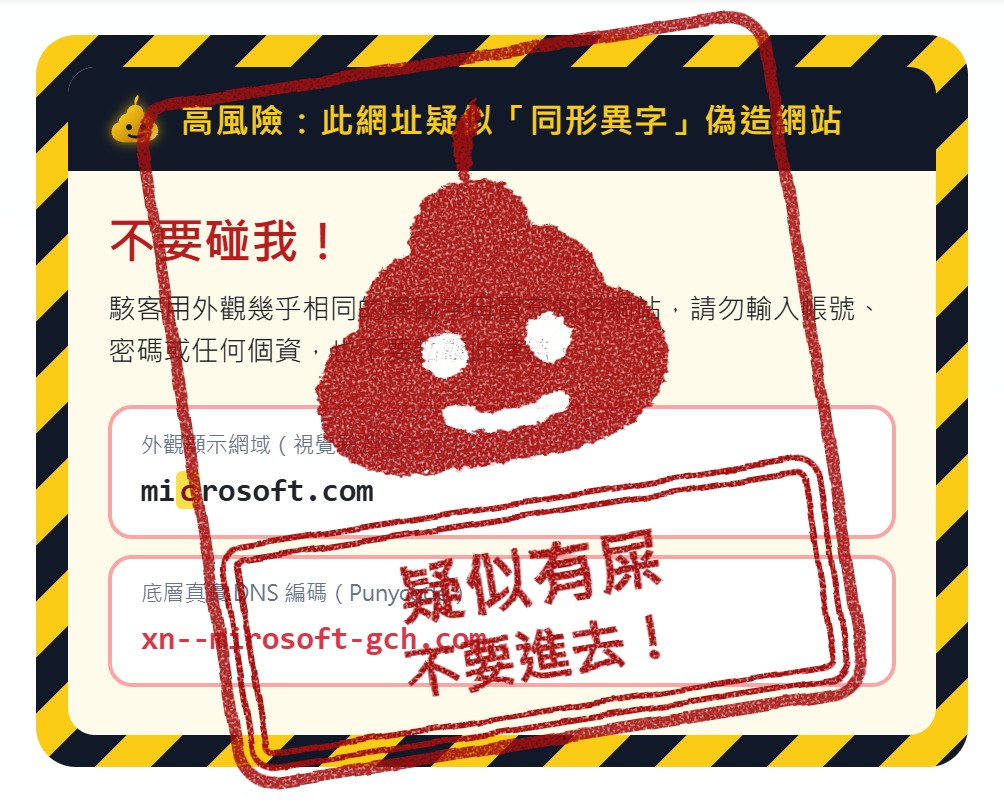
- 跨語系混淆字元自動攔截:系統會自動拆解目標網址與轉址鏈,針對西里爾(Cyrillic)、希臘(Greek)、亞美尼亞(Armenian)等易混淆異國字母,以及單一網域標籤內混用拉丁字母與非 ASCII 字元的偽裝手法進行即時檢核。
- 醒目大便標誌與黃黑封鎖線強烈警告:一旦確認命中同形異字高風險特徵,檢測結果頂部將直接切換為動態黃黑封鎖線警告卡,搭配「不要碰我!」醒目提示,並蓋上「疑似有屎・不要進去!」紅色大便印章,第一時間提醒您切勿受騙。
- 偽裝字元標紅閃爍與真實 DNS 編碼對照:於警告卡內直接並排比對「外觀顯示網域」與「底層真實 DNS 編碼(
xn--Punycode)」,並將夾藏其中的可疑異國字元單獨標紅閃爍,讓偽造字母無所遁形。 - 自動收合目標網頁預覽,防範視覺誤導:命中同形異字警告時,系統會主動隱藏目標網頁的 OpenGraph 圖文預覽卡,避免釣魚網站利用盜用的官方圖片與標題降低您的戒心。
二、 防範同形異字釣魚連結的實用建議
- 收到簡訊、電子郵件或社群訊息中的陌生連結(尤其是要求登入帳號、輸入密碼、領取包裹或綁定信用卡的網址)時,請勿直接點擊。
- 先複製連結貼至本站 查網址(/tw/check) 進行免跳轉安全查驗;若看到「大便印章」與黃黑封鎖線警告,請立即關閉並切勿輸入任何個人資料。
歡迎立即前往 查網址 體驗升級後的安全檢核功能!我們將持續強化連結安全防護,陪伴大家遠離釣魚與詐騙威脅。