Gli esperti di sicurezza informatica hanno recentemente segnalato un’insidiosa tecnica di phishing nota come «Attacco Omoglifo» (Homoglyph Attack / IDN Homograph Attack). I truffatori utilizzano lettere di altri alfabeti visivamente identiche a quelle latine (ad esempio sostituendo la «
c» latina con la «с» cirillica per imitare miсrosoft.com o аmazon.com), rendendo quasi impossibile distinguere il sito falso a occhio nudo sullo smartphone.Per aiutarvi a smascherare questi inganni prima di fare clic, lo strumento Ispezione URL (/it/check) integra da oggi il rilevamento automatico degli attacchi omoglifi con un inconfondibile timbro di avvertimento!
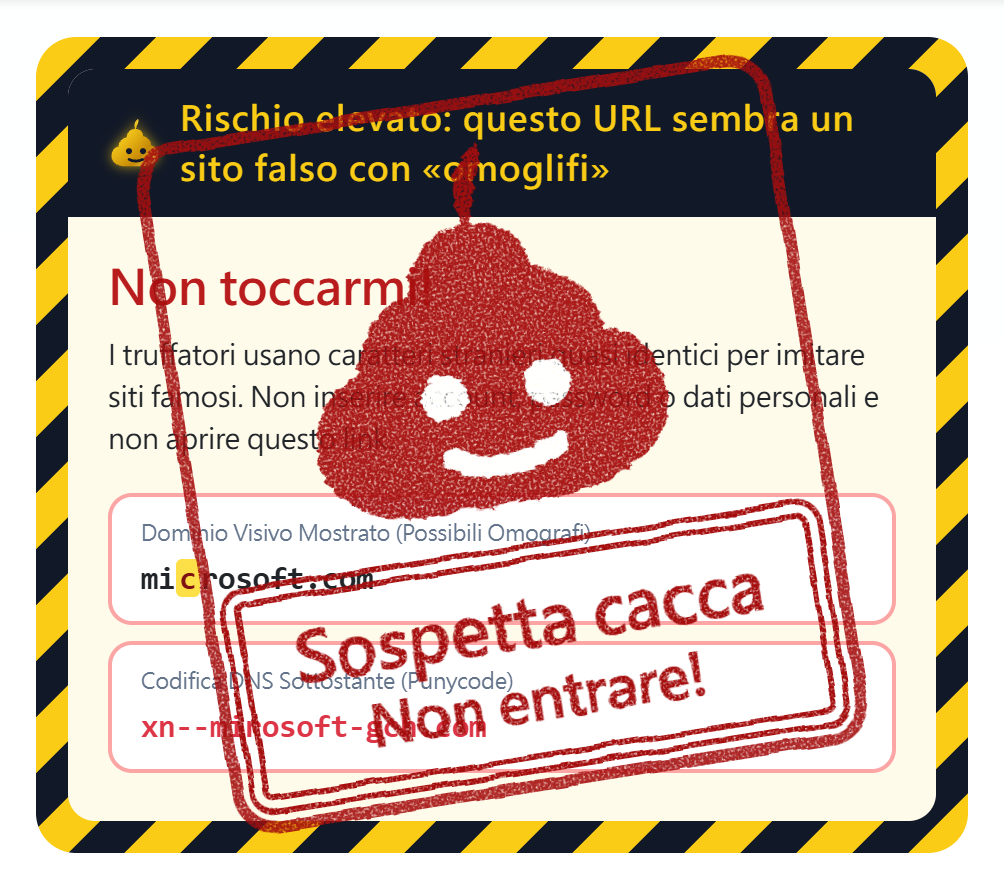
- Intercettazione automatica dei caratteri confondibili: Analizza l’URL di destinazione e la catena di reindirizzamento per individuare caratteri cirillici, greci o armeni e l’uso misto di lettere latine e non-ASCII.
- Nastro di pericolo giallo-nero e timbro ad alto impatto: In caso di rilevamento, in cima ai risultati compare l’avviso «Non toccarmi!» accompagnato dal timbro rosso «Sospetta cacca · Non entrare!».
- Evidenziazione lampeggiante dei caratteri falsi e confronto Punycode: Confronta fianco a fianco il «Dominio mostrato» e la «Codifica DNS reale (
xn--Punycode)», evidenziando in rosso lampeggiante le lettere contraffatte. - Oscuramento automatico dell’anteprima OpenGraph: Impedisce ai siti di phishing di mostrare loghi o titoli ufficiali rubati per trarvi in inganno.
2. Consigli pratici contro il phishing
- Non cliccate mai direttamente su link sconosciuti ricevuti via SMS, e-mail o chat che richiedono password o dati personali.
- Incollate prima il link su Ispezione URL (/it/check) per verificarlo in totale sicurezza.
Provate subito la nuova protezione su Ispezione URL!