Siber güvenlik uzmanları son dönemde “Homoglif Saldırısı” (Homoglyph Attack / IDN Homograph Attack) adı verilen gelişmiş bir oltalama (phishing) yöntemine karşı uyarıyor. Saldırganlar, Latin harfleriyle neredeyse birebir aynı görünen yabancı alfabe karakterlerini kullanarak (örneğin
miсrosoft.com veya аmazon.com adreslerindeki “c” yerine Kiril alfabesindeki “с” harfini koyarak) sahte siteler oluşturuyor. Özellikle telefon ekranlarında bu farkı çıplak gözle anlamak neredeyse imkânsızdır.Şüpheli bağlantılara tıklamadan önce bu tuzakları tek bakışta fark edebilmeniz için URL İnceleme (/tr/check) aracımıza otomatik Homoglif Saldırısı tespiti ve dikkat çekici “Kaka şüphesi” damgası uyarısı eklendi!
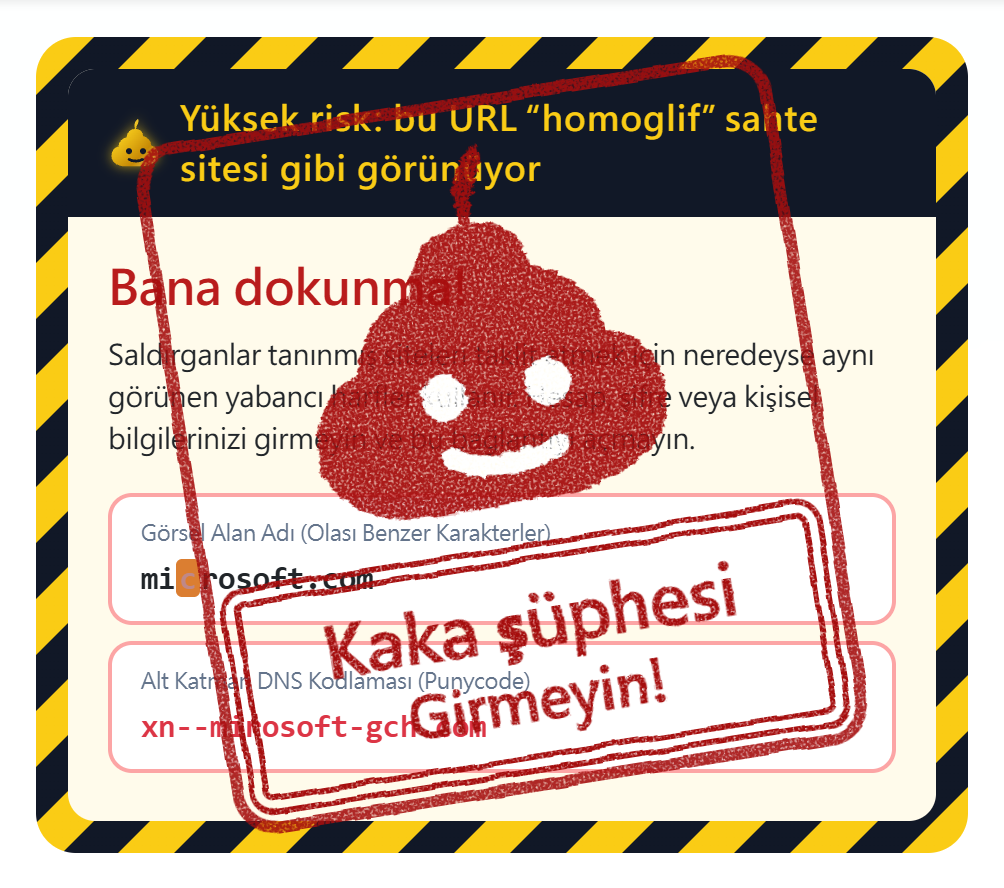
- Benzer Yabancı Karakterlerin Otomatik Tespiti: Hedef URL’yi ve yönlendirme zincirini tarayarak Kiril, Yunan, Ermeni alfabeleri gibi benzer karakterleri ve Latin harfleriyle ASCII dışı karakterlerin karıştırıldığı sahte alan adlarını anında yakalar.
- Sarı-Siyah Emniyet Şeridi ve Kırmızı Kaka Damgası: Yüksek risk tespit edildiğinde sonuç ekranının en üstünde “Bana dokunma!” başlığıyla birlikte “Kaka şüphesi · Girmeyin!” damgalı uyarı kartı belirlir.
- Sahte Harflerin Kırmızı Yanıp Sönerek Vurgulanması ve Punycode Karşılaştırması: “Görünen Alan Adı” ile “Gerçek DNS Kodlamasını (
xn--Punycode)” yan yana gösterir ve araya gizlenen sahte harfleri kırmızı renkte yanıp sönecek şekilde işaretler. - OpenGraph Önizleme Kartının Otomatik Gizlenmesi: Oltalama sitelerinin çalıntı marka logoları ve başlıklarla sizi yanıltmasını önler.
2. Oltalama Bağlantılarından Korunma İpuçları
- SMS, e-posta veya mesajlaşma uygulamalarından gelen ve giriş yapmanızı ya da şifre girmenizi isteyen yabancı bağlantılara doğrudan tıklamayın.
- Bağlantıyı önce kopyalayıp URL İnceleme (/tr/check) sayfasında güvenle kontrol edin.
Geliştirilmiş güvenlik kontrolünü hemen URL İnceleme sayfasında deneyimleyin!