近年、巧妙化するフィッシング詐欺の手口として「ホモグリフ攻撃(同形異字攻撃 / IDN Homograph Attack)」による被害が報告されています。攻撃者はアルファベットと見た目がほとんど同じ外国文字(例:キリル文字の「
с」で英字の「c」を偽装し、miсrosoft.com や аmazon.com に見せかけるなど)を悪用するため、スマートフォンの小さな画面などでは肉眼で見分けることが極めて困難です。こうした偽装サイトをクリック前に一目で判別できるよう、本日より「URL検査(/jp/check)」にホモグリフ攻撃の自動検出および「うんちスタンプ」による強力な視覚警告機能を追加いたしました!
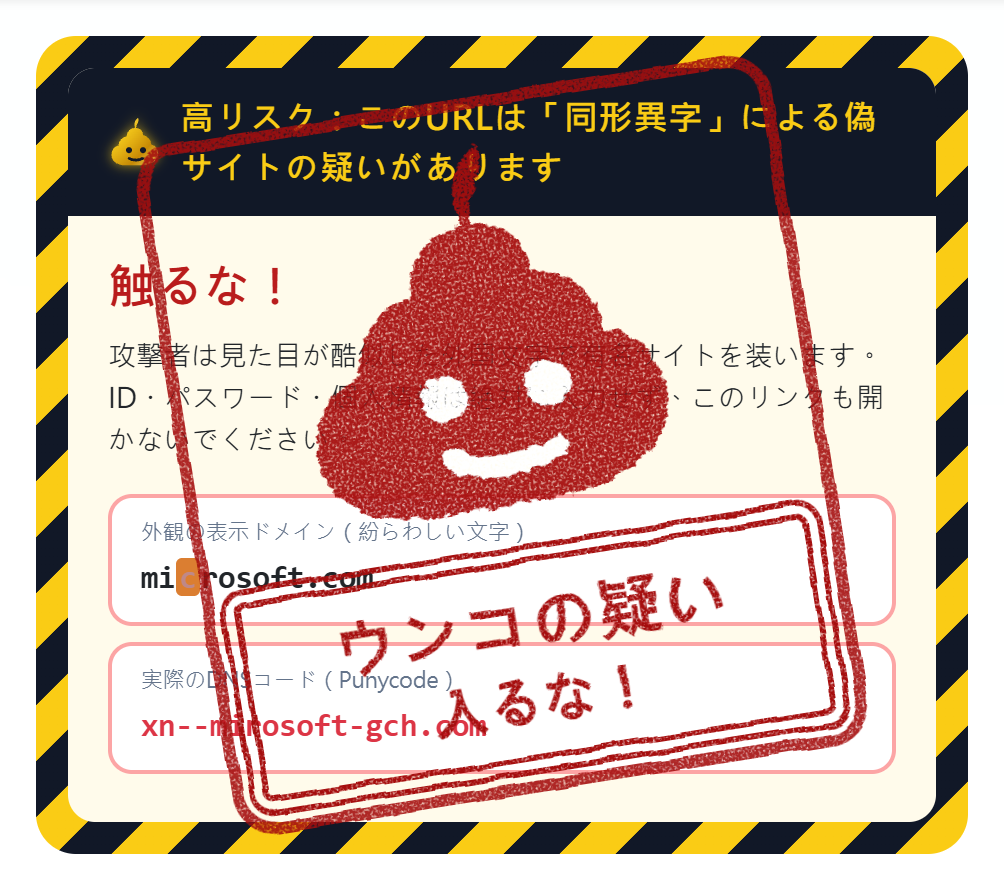
- 紛らわしい異国文字の自動検出:対象URLおよびリダイレクト経路を解析し、キリル文字(Cyrillic)・ギリシャ文字(Greek)・アルメニア文字(Armenian)などの類似文字や、ラテン文字と非ASCII文字を混在させた偽装ドメインを即座に判定します。
- 強烈な「うんちスタンプ」と立入禁止テープ警告:高リスクな同形異字偽装を検出すると、結果画面の最上部に黄色と黒の警告カードを表示し、「触るな!」の見出しとともに赤い「ウンコの疑い・入るな!」スタンプを押印して直感的に危険を知らせます。
- 偽装文字の赤色点滅ハイライトとPunycode比較:「外観の表示ドメイン」と「実際のDNSコード(
xn--Punycode)」を並べて表示し、紛れ込んでいる偽装文字を赤く点滅させて一目で特定できるようにします。 - 偽のOpenGraphプレビューを自動で非表示:フィッシングサイトが盗用した公式ロゴやタイトルで安心させるのを防ぐため、検出時はWebページプレビューカードを自動的に非表示にします。
2. フィッシング詐欺から身を守るためのアドバイス
- SMS、メール、SNSメッセージで届いた不審なリンク(特にログイン、パスワード入力、不在通知、カード情報の確認を求めるもの)は直接開かないでください。
- リンクをコピーして URL検査(/jp/check) に貼り付け、安全性を事前確認しましょう。赤いスタンプ警告が表示された場合は絶対にアクセスせず、個人情報を入力しないでください。
ぜひ URL検査 でさらに強化されたセキュリティチェックをご活用ください!