Les chercheurs en cybersécurité ont récemment mis en garde contre une technique d’hameçonnage redoutable appelée « attaque par homoglyphes » (Homoglyph Attack / IDN Homograph Attack). Les pirates utilisent des lettres d’alphabets étrangers visuellement identiques aux lettres latines (par exemple en remplaçant le «
c » latin par le « с » cyrillique pour imiter miсrosoft.com ou аmazon.com), rendant la supercherie presque invisible à l’œil nu sur mobile.Pour vous permettre de déjouer ces pièges avant de cliquer, notre outil Inspection d’URL (/fr/check) intègre désormais la détection automatique des homoglyphes accompagnée d’un tampon d’alerte « Caca suspecté » ultra-visible !
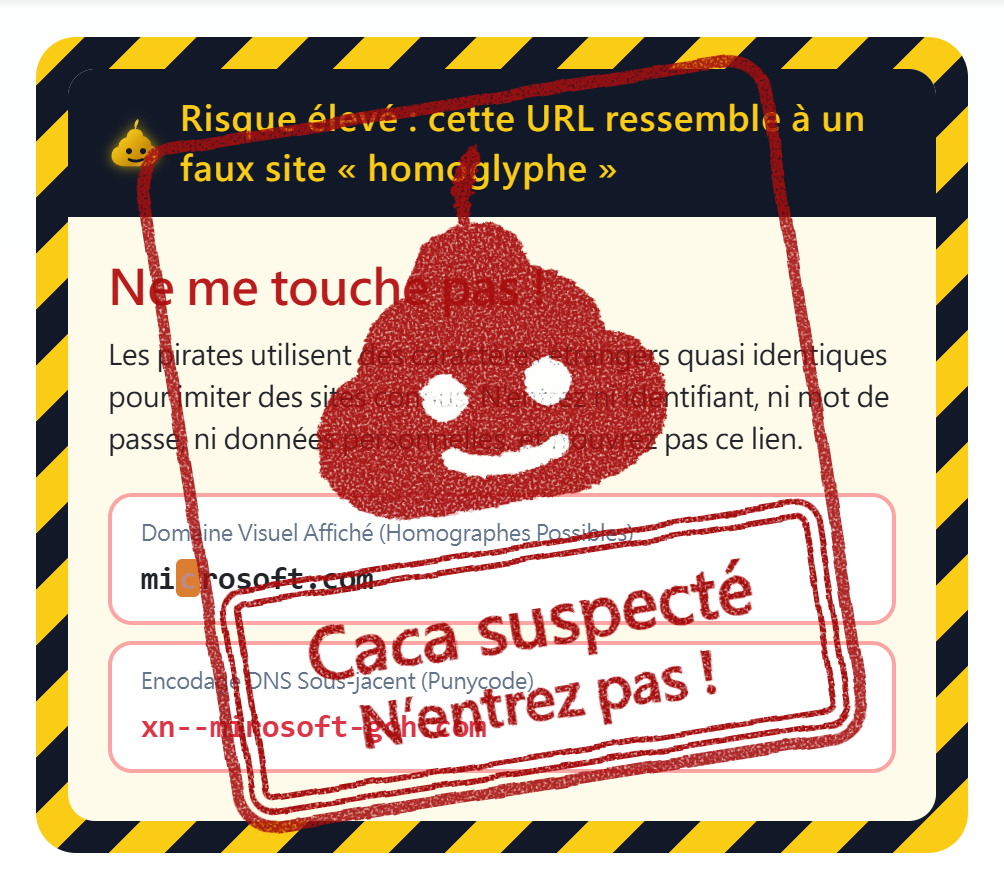
- Détection automatique des alphabets trompeurs : Analyse l’URL finale et la chaîne de redirection pour repérer les caractères cyrilliques, grecs ou arméniens ainsi que le mélange de lettres latines et non-ASCII.
- Ruban de signalisation et tampon d’alerte immédiat : En cas de détection, une carte entourée d’un ruban jaune et noir affiche « Ne me touche pas ! » avec un grand tampon rouge « Caca suspecté · N’entrez pas ! ».
- Mise en évidence clignotante et comparaison Punycode : Compare côte à côte le « Domaine affiché » et l’« Encodage DNS réel (
xn--Punycode) » tout en faisant clignoter en rouge les caractères usurpés. - Masquage automatique de l’aperçu OpenGraph : Empêche les sites frauduleux d’utiliser des visuels officiels volés pour gagner votre confiance.
2. Conseils pratiques contre l’hameçonnage
- Ne cliquez jamais directement sur un lien inconnu reçu par SMS, e-mail ou messagerie demandant vos identifiants.
- Copiez d’abord le lien dans Inspection d’URL (/fr/check) pour le vérifier sans risque.
Rendez-vous dès maintenant sur Inspection d’URL pour tester cette nouvelle protection !