Gần đây, các chuyên gia bảo mật đã cảnh báo về thủ đoạn lừa đảo tinh vi mang tên “Tấn công đồng dạng ký tự (Homoglyph Attack / IDN Homograph Attack)”. Tin tặc sử dụng các chữ cái ngoại quốc có hình dáng gần như giống hệt chữ Latinh (ví dụ dùng chữ Kirin “
с” để giả làm chữ “c” trong miсrosoft.com hoặc аmazon.com), khiến người dùng hầu như không thể phân biệt bằng mắt thường trên màn hình điện thoại.Để giúp bạn nhận diện ngay lập tức trước khi nhấp vào liên kết lạ, từ hôm nay công cụ Kiểm Tra URL (/vi/check) chính thức bổ sung cơ chế tự động phát hiện tấn công đồng dạng ký tự kèm con dấu “Nghi có cứt · Đừng vào!” cực kỳ trực quan!
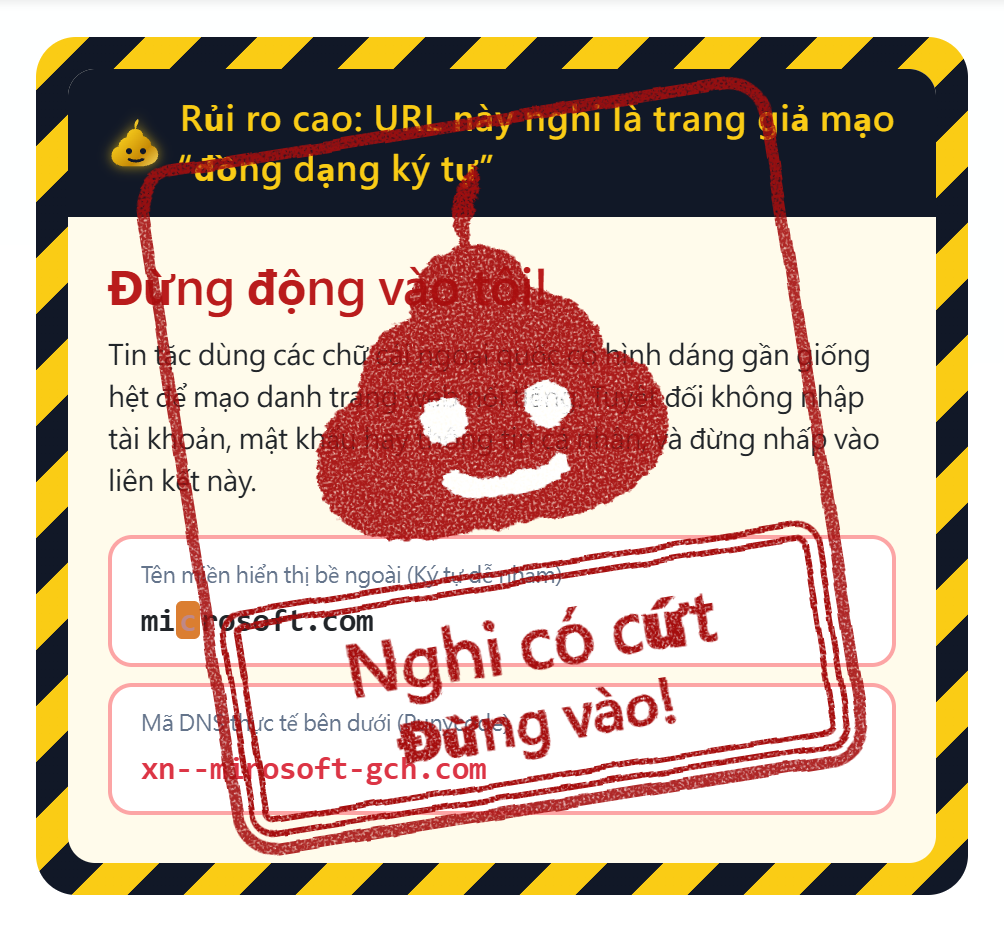
- Tự động chặn ký tự gây nhầm lẫn đa ngôn ngữ: Phân tích URL đích và chuỗi chuyển hướng để phát hiện chữ Kirin (Cyrillic), Hy Lạp (Greek), Armenia (Armenian) hoặc tên miền trộn lẫn chữ Latinh với ký tự phi ASCII.
- Cảnh báo mạnh mẽ bằng biểu tượng cục phân & dải phân cách vàng đen: Khi phát hiện rủi ro cao, đầu trang kết quả sẽ hiển thị khung cảnh báo vàng đen với dòng chữ “Đừng động vào tôi!” và đóng dấu đỏ “Nghi có cứt · Đừng vào!”.
- Làm nổi bật ký tự giả mạo & đối chiếu mã Punycode: Đặt cạnh nhau giữa “Tên miền hiển thị” và “Mã DNS thực tế (
xn--Punycode)”, đồng thời tô đỏ nhấp nháy ngay tại chữ cái giả mạo. - Tự động ẩn thẻ xem trước OpenGraph: Ngăn chặn trang lừa đảo dùng лого và tiêu đề đánh cắp từ thương hiệu thật để đánh lừa thị giác của bạn.
2. Lời khuyên phòng tránh liên kết lừa đảo
- Không nhấp trực tiếp vào các liên kết lạ trong SMS, email hoặc tin nhắn mạng xã hội yêu cầu đăng nhập hay nhập mật khẩu.
- Hãy sao chép và dán liên kết vào Kiểm Tra URL (/vi/check) trước; nếu thấy con dấu cảnh báo, tuyệt đối không truy cập hay nhập thông tin cá nhân.
Hãy trải nghiệm ngay tại Kiểm Tra URL để bảo vệ an toàn trực tuyến của bạn!