Especialistas em segurança digital alertaram recentemente sobre uma técnica sofisticada de phishing chamada “Ataque de Homóglifos” (Homoglyph Attack / IDN Homograph Attack). Os golpistas usam caracteres de outros alfabetos praticamente idênticos às letras latinas (como trocar o “
c” latino pelo “с” cirílico para falsificar miсrosoft.com ou аmazon.com), tornando quase impossível notar a diferença a olho nu no celular.Para ajudá-lo a identificar essa armadilha antes de clicar em qualquer link suspeito, a ferramenta Inspeção de URL (/pt/check) passa a contar com detecção automática de homóglifos e um alerta visual imediato com carimbo de cocô!
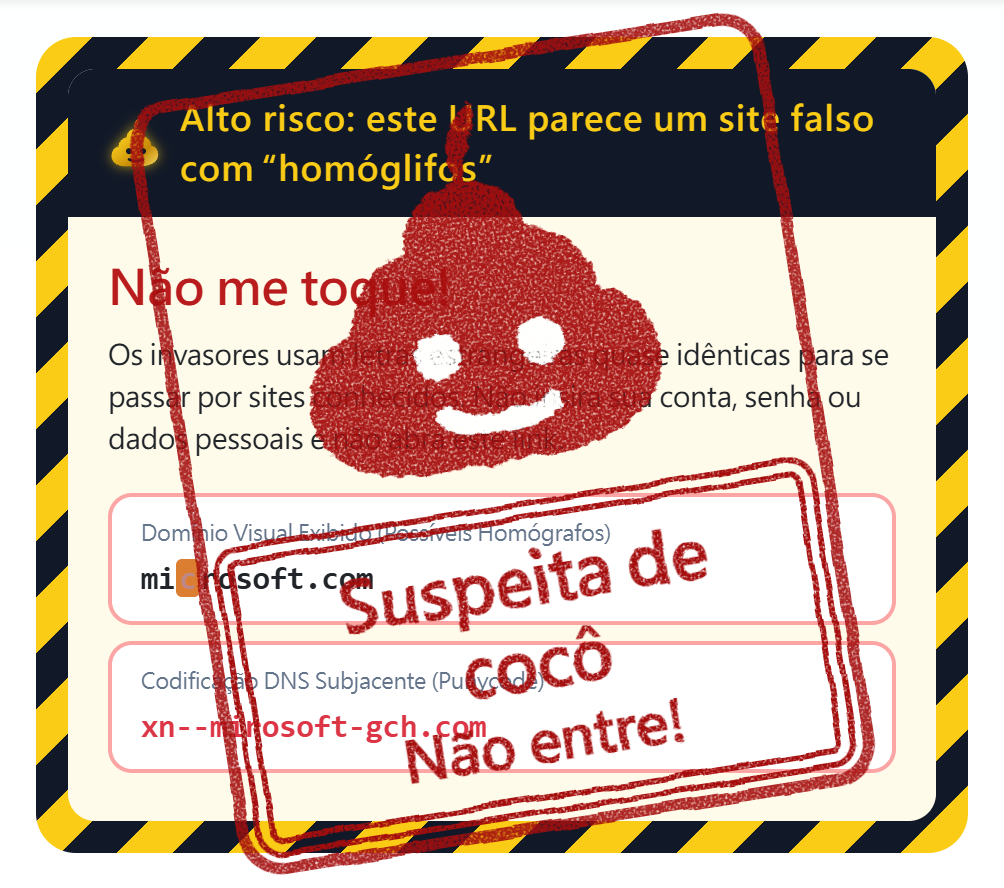
- Interceptação automática de caracteres semelhantes: Analisa o URL final e os redirecionamentos em busca de letras cirílicas, gregas e armênias, ou da mistura de letras latinas com caracteres não ASCII.
- Faixa de isolamento e carimbo de alerta máximo: Quando detectado, o topo do resultado exibe um cartão amarelo e preto com o aviso “Não me toque!” e o carimbo vermelho “Suspeita de cocô · Não entre!”.
- Destaque piscante nas letras falsas e comparação Punycode: Compara lado a lado o “Domínio exibido” e a “Codificação DNS real (
xn--Punycode)”, destacando em vermelho piscante exatamente os caracteres falsificados. - Ocultação automática da prévia OpenGraph: Impede que sites de phishing usem imagens e títulos oficiais roubados para enganar você.
2. Dicas para se proteger contra links falsos
- Nunca clique diretamente em links desconhecidos recebidos por SMS, e-mail ou mensageiros que peçam login ou senha.
- Copie e cole o link primeiro em Inspeção de URL (/pt/check); se o carimbo de alerta aparecer, feche a página imediatamente.
Acesse Inspeção de URL e verifique seus links com total segurança!