Beveiligingsonderzoekers waarschuwen recentelijk voor een slinkse phishing-methode: de “Homoglyfen-aanval” (Homoglyph Attack / IDN Homograph Attack). Oplichters gebruiken letters uit andere schriften die vrijwel identiek lijken op Latijnse letters (zoals een Cyrillische “
с” in plaats van een Latijnse “c” om miсrosoft.com of аmazon.com na te maken). Met het blote oog is dit verschil op een telefoonscherm nauwelijks te zien.Om u te helpen deze nep-domeinen direct te herkennen voordat u klikt, is URL-inspectie (/nl/check) vanaf vandaag uitgerust met automatische homoglyfen-detectie en een opvallende “Verdachte poep”-waarschuwingsstempel!
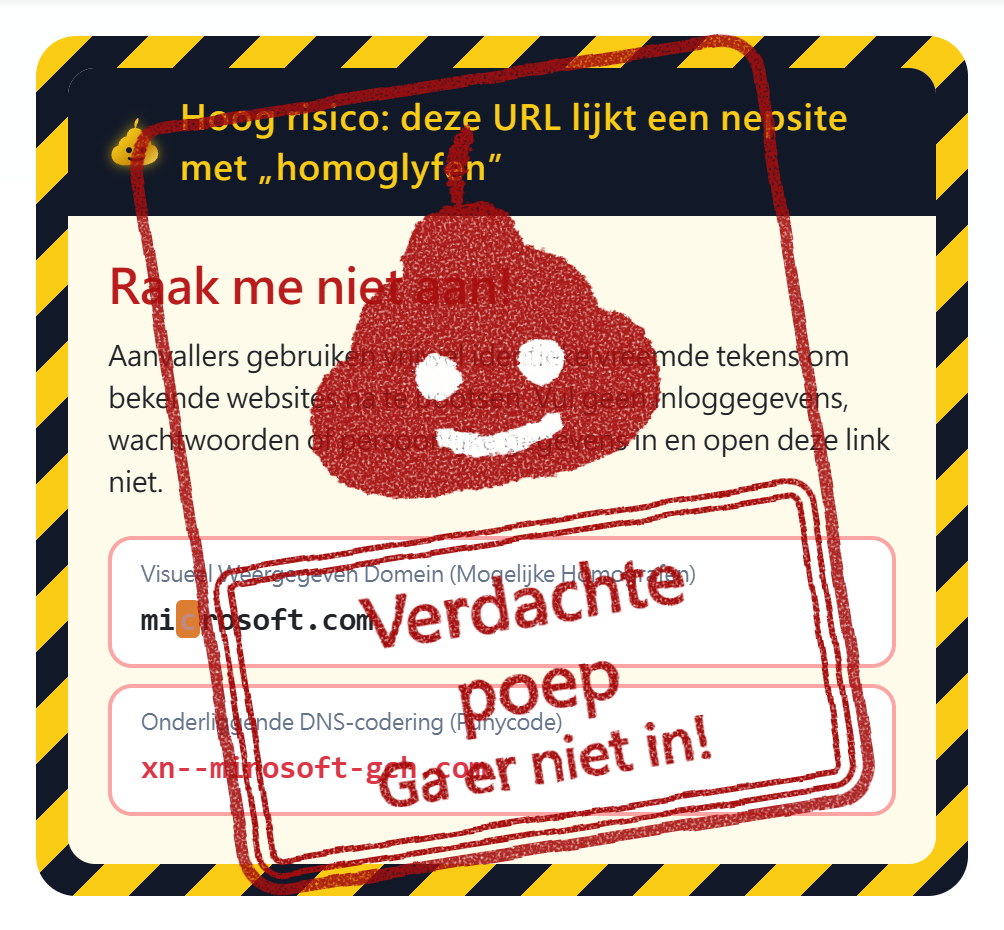
- Automatische detectie van verwarrende schriften: Controleert zowel de doel-URL als doorverwijzingen op Cyrillische, Griekse en Armeense tekens, evenals gemengde Latijnse en niet-ASCII-karakters.
- Geel-zwart afzetlint & directe waarschuwingsstempel: Bij een treffer verschijnt bovenaan een opvallende kaart met “Raak me niet aan!” en een rode stempel “Verdachte poep · Ga er niet in!”.
- Knipperende markering van valse tekens & Punycode-vergelijking: Toont de “Getoonde domeinnaam” naast de “Echte DNS-codering (
xn--Punycode)” en laat de vervalste letters rood knipperen. - Automatisch verbergen van OpenGraph-voorbeeld: Voorkomt dat phishing-sites gestolen officiële afbeeldingen en titels gebruiken om u te misleiden.
2. Tips om phishing te voorkomen
- Klik nooit zomaar op onbekende links in sms’jes, e-mails of chatberichten waarin om inloggegevens wordt gevraagd.
- Controleer verdachte links altijd eerst veilig via URL-inspectie (/nl/check).
Ervaar de vernieuwde beveiliging nu zelf op URL-inspectie!