เมื่อไม่นานมานี้ ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ได้แจ้งเตือนถึงกลโกงเว็บไซต์ฟิชชิงรูปแบบใหม่ที่เรียกว่า “การโจมตีด้วยอักษรหน้าตาเหมือน (Homoglyph Attack / IDN Homograph Attack)” โดยแฮกเกอร์จะใช้อักษรภาษาอื่นที่มีรูปร่างแทบเหมือนตัวอักษรภาษาอังกฤษทุกประการ (เช่น ใช้อักษรซีริลลิก “
с” แทนตัว “c” เพื่อปลอมเป็น miсrosoft.com หรือ аmazon.com) ทำให้แยกแยะด้วยตาเปล่าได้ยากมากโดยเฉพาะบนหน้าจอมือถือเพื่อช่วยให้คุณรู้ทันก่อนเผลอกดลิงก์แปลกปลอม ตั้งแต่วันนี้เป็นต้นไปฟีเจอร์ ตรวจสอบ URL (/th/check) ได้เพิ่มระบบตรวจจับอักษรหน้าตาเหมือนอัตโนมัติ พร้อมตราประทับรูปอุจจาระแจ้งเตือนระดับรุนแรงแล้ว!
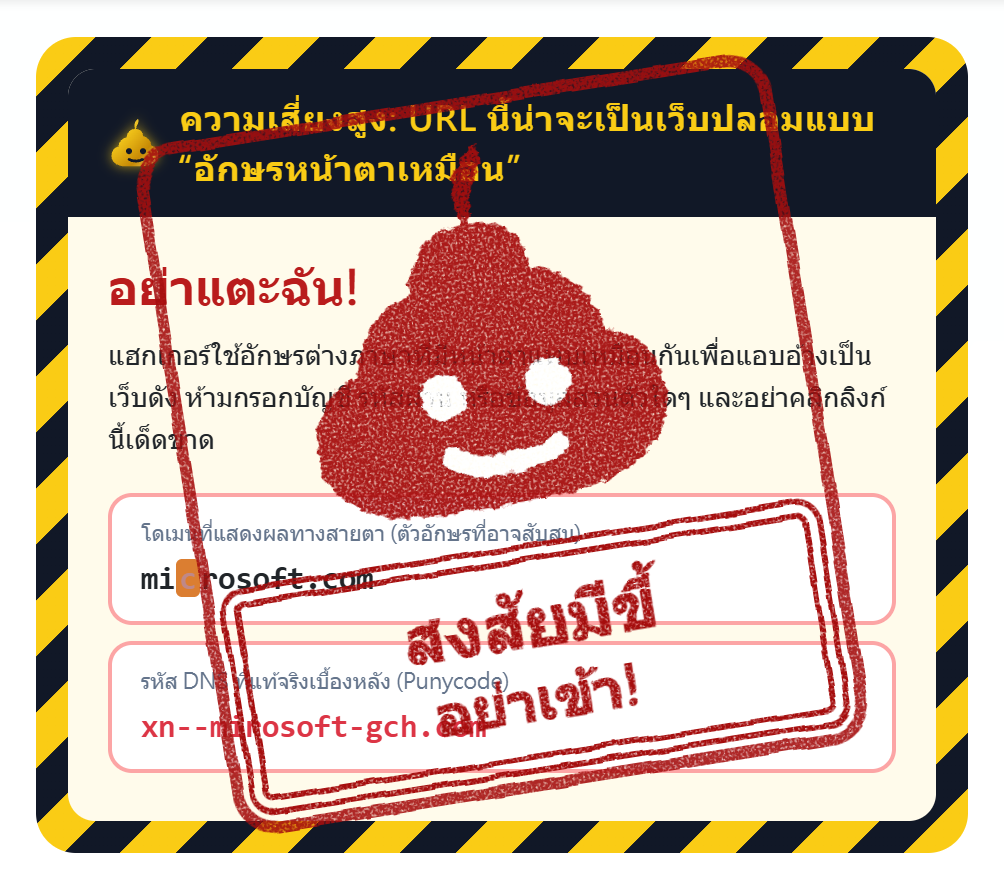
- ตรวจจับอักษร跨ภาษาที่ชวนสับสนโดยอัตโนมัติ: วิเคราะห์ทั้ง URL ปลายทางและลิงก์เปลี่ยนเส้นทาง เพื่อตรวจหาอักษรซีริลลิก (Cyrillic) กรีก (Greek) อาร์เมเนีย (Armenian) หรือการผสมอักษรละตินเข้ากับอักขระที่ไม่ใช่ ASCII
- การ์ดคำเตือนแถบกั้นเหลือง-ดำ และตราประทับสุดสะดุดตา: เมื่อพบความเสี่ยงสูง ระบบจะแสดงหัวข้อ “อย่าแตะฉัน!” พร้อมประทับตราสีแดง “สงสัยมีขี้ · อย่าเข้า!” เพื่อเตือนให้คุณหยุดทันที
- ไฮไลต์ตัวอักษรปลอมกะพริบสีแดงเทียบกับรหัส Punycode: แสดง “โดเมนที่แสดงผล” คู่กับ “รหัส DNS จริง (
xn--Punycode)” พร้อมเน้นตัวอักษรที่ปลอมตัวมาให้เห็นชัดเจน - ซ่อนการ์ดตัวอย่างหน้าเว็บอัตโนมัติ: ป้องกันไม่ให้เว็บฟิชชิงนำภาพหรือชื่อเว็บทางการที่ขโมยมาใช้หลอกตาคุณ
2. คำแนะนำในการป้องกันลิงก์ฟิชชิง
- อย่ากดลิงก์แปลกหน้าใน SMS อีเมล หรือแชตโดยตรง โดยเฉพาะลิงก์ที่ให้ล็อกอินหรือกรอกรหัสผ่าน
- คัดลอกลิงก์มาวางที่ ตรวจสอบ URL (/th/check) เพื่อตรวจเช็กโดยไม่ต้องเปิดเว็บจริงก่อนทุกครั้ง
สามารถทดลองใช้งานฟีเจอร์ความปลอดภัยใหม่ได้แล้ววันนี้ที่หน้า ตรวจสอบ URL!