Специалисты по кибербезопасности предупреждают об участившихся случаях изощрённого фишинга — «атаках с использованием омоглифов» (Homoglyph Attack / IDN Homograph Attack). Злоумышленники подменяют латинские буквы в адресах сайтов внешне неотличимыми символами из других алфавитов (например, используют кириллическую «
с» вместо латинской «c», маскируя подделку под miсrosoft.com или аmazon.com). На экране смартфона заметить такую подмену невооружённым глазом практически невозможно.Чтобы помочь вам распознать обман до перехода по ссылке, в сервис «Проверка URL» (/ru/check) добавлено автоматическое обнаружение омоглифов с наглядным предупреждающим штампом!
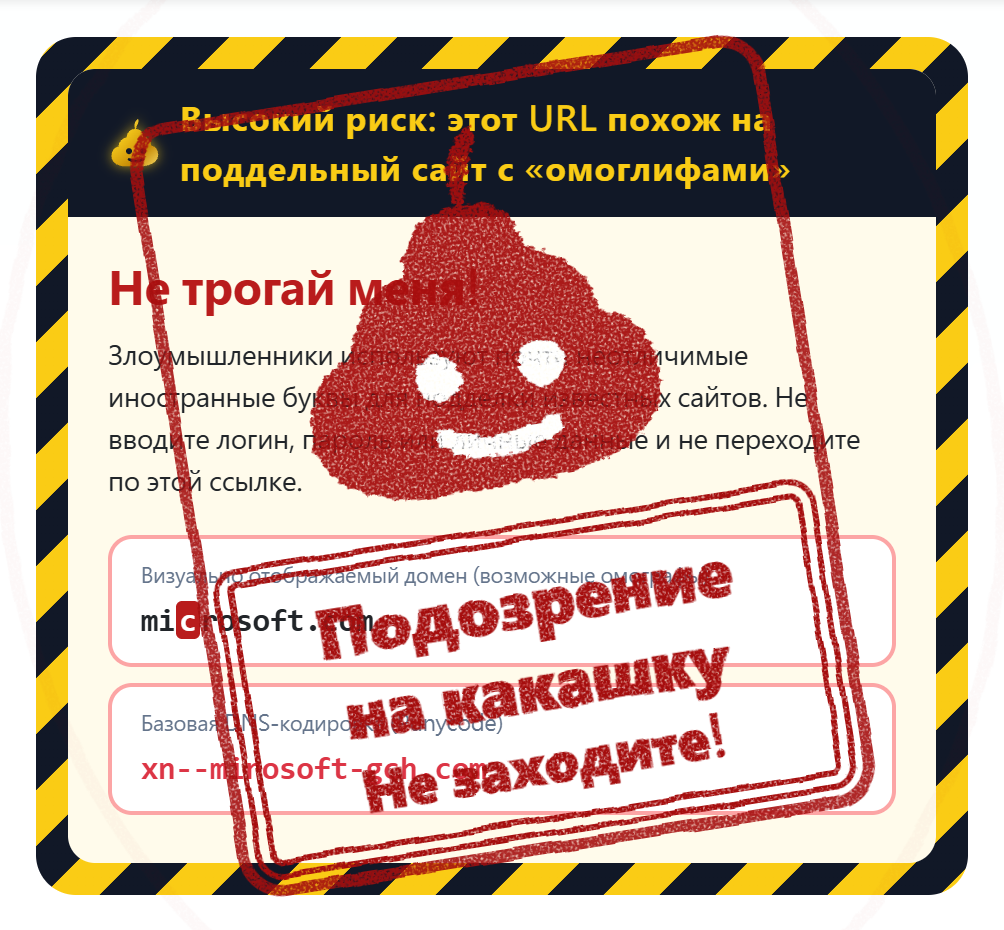
- Автоматический перехват похожих символов из разных алфавитов: Анализирует целевой URL и всю цепочку редиректов на наличие смешения латиницы с кириллицей, греческим, армянским и другими не-ASCII символами.
- Жёлто-чёрная лента и заметный штамп-предупреждение: При выявлении угрозы в верхней части отчёта появляется карточка с заголовком «Не трогай меня!» и красной печатью «Подозрение на какашку · Не заходите!».
- Мигающая подсветка поддельных букв и сравнение с Punycode: Наглядно сопоставляет «Отображаемый домен» и «Реальную DNS-кодировку (
xn--Punycode)», выделяя подменённые символы мигающим красным цветом. - Автоматическое скрытие OpenGraph-превью: Не позволяет фишинговому сайту ввести вас в заблуждение украденными логотипами и заголовками официального бренда.
2. Рекомендации по защите от фишинга
- Не переходите напрямую по незнакомым ссылкам из SMS, писем или мессенджеров, где просят войти в аккаунт или ввести данные карты.
- Сначала скопируйте ссылку и проверьте её через Проверку URL (/ru/check).
Оцените обновлённую защиту прямо сейчас на странице Проверка URL!